Post
第13回 「この人の話、わかりやすい」スッと頭に入る話をするコツ
2026.10.08
話が面白い人の頭のなか
●この記事のポイント
三菱UFJフィナンシャル・グループ傘下で2027年1〜3月に開業予定の「三菱UFJエムット銀行」が、キャッシュカードを発行しない方針と報じられた。スマホアプリでATMのQRコードを読み取り、セブン銀行ATMで入出金する仕組みだ。複数の認証を重ねる不正対策の狙いと、フルクラウド型の基幹システムで作る新銀行の意義、課題を解説する。
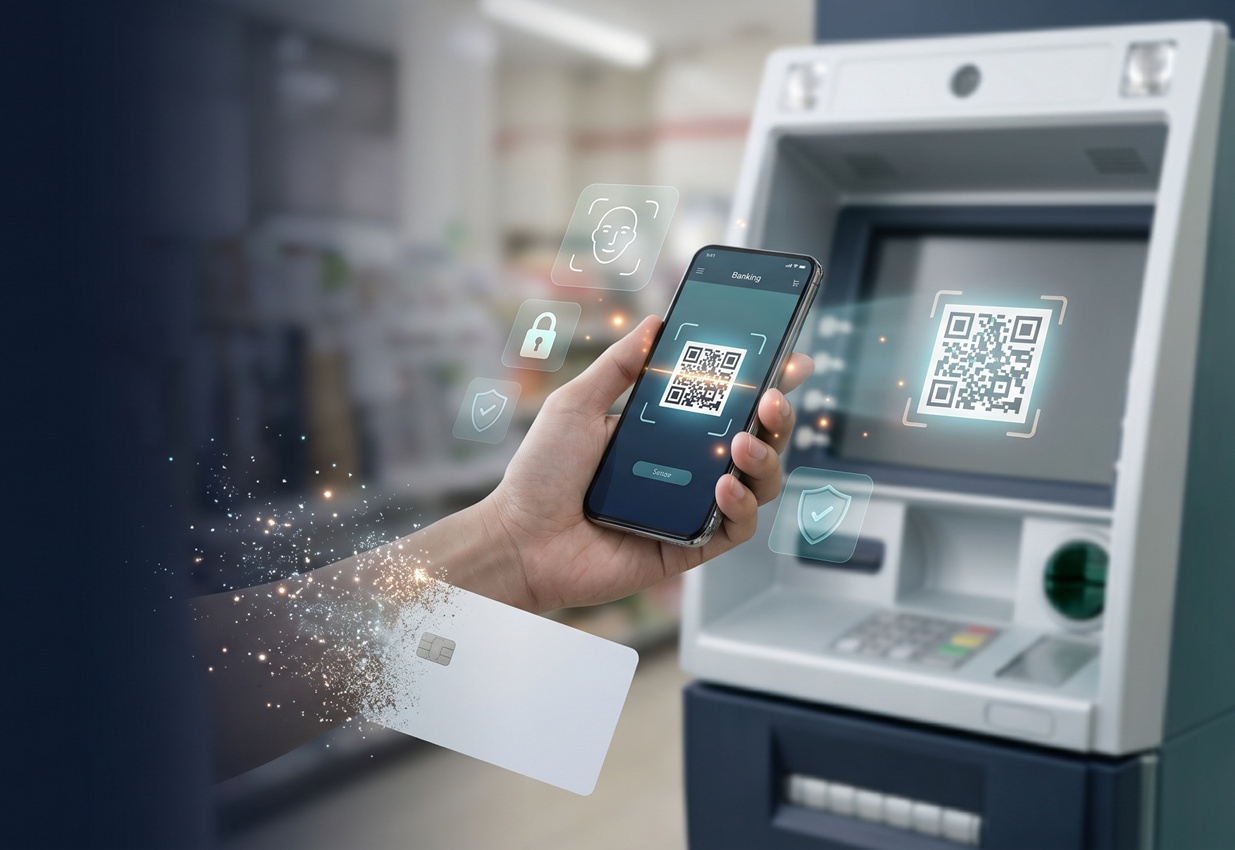
三菱UFJフィナンシャル・グループ(MUFG)傘下で2027年1〜3月に開業予定の「三菱UFJエムット銀行」(サービス名:エムットバンク)が、キャッシュカードを発行しない方針であることが、11月4日以降の複数の報道で明らかになった。ATMでの入出金はスマートフォンのアプリで行う。大手銀行系でカードを発行しないのは初めてだという。
「カードをやめる」と聞くと、コスト削減やペーパーレスの延長に見えるかもしれない。だが報道を追っていくと、狙いの中心にあるのは不正対策、つまり守りの強化だ。しかもそれが、利用者にとっての手軽さと同じ方向を向いている。セキュリティを強めれば使いにくくなる、という長年の常識に対して、ひとつの答えを出そうとしている点に注目したい。
なお、三菱UFJ銀行の既存口座のキャッシュカードは廃止されず、引き続き使える。
●目次
キャッシュカードの歴史は、1969年に登場した国内初のキャッシュディスペンサーとともに始まった(日本テレビ)。以来半世紀以上、「カードと暗証番号」が本人確認の基本形だった。
裏を返せば、この2つがそろえば誰でも現金を引き出せる。スキミングによるカードの複製、盗難や紛失、のぞき見による暗証番号の盗用。警察官や銀行員を名乗ってカードをだまし取る、あるいはすり替える詐欺も後を絶たない。カードという「モノ」がある限り、それを狙う手口はなくならない。
オンライン側も厳しい。警察庁によると、2025年のインターネットバンキングの不正送金被害は4747件、約103億5700万円で過去最悪となり、手口の約9割がフィッシングだった。前年比では件数が8.7%、被害額が19.6%増えている(朝日新聞)。認証情報を盗み取る攻撃は、もはや例外ではなく日常的なリスクだ。
銀行はこれまで、パスワードを重ねたり、ワンタイムパスワードの専用機器を配ったりして防御を厚くしてきた。ただ、そのたびに利用者の手間は増える。エムットバンクの発想は、守るべきカードそのものを最初から用意しない、というものだ。カードがなければ、スキミングもカードのだまし取りも成り立たない。攻撃される入り口(アタックサーフェス)を減らすという考え方である。
「防御を足し算で重ねるより、守る対象そのものを減らすほうが効く場面は多い。物理カードはその典型で、製造、郵送、保管、再発行のどの段階にも漏れや悪用の余地がある」(サイバーセキュリティコンサルタント・新實傑氏)
報道によれば、出金の流れはこうだ。アプリに引き出したい金額を入力し、ATMの画面に表示されるQRコードをアプリで読み取る(朝日新聞)。その過程で、スマホ本体のロック解除(パスコードや顔認証)、アプリへのログイン、口座の暗証番号と、複数の認証を通る。さらにスマホとATMの位置情報が一致しているかも確認するという(日本テレビ)。
 出版をご希望の方へ