Post
第18回 「退職代行使おうかな」「転職サイトに登録した」Z世代社員の辞める辞める詐欺がついに取り返しのつかない事態に……
2026.09.04
Z世代を甘やかすな
●この記事のポイント
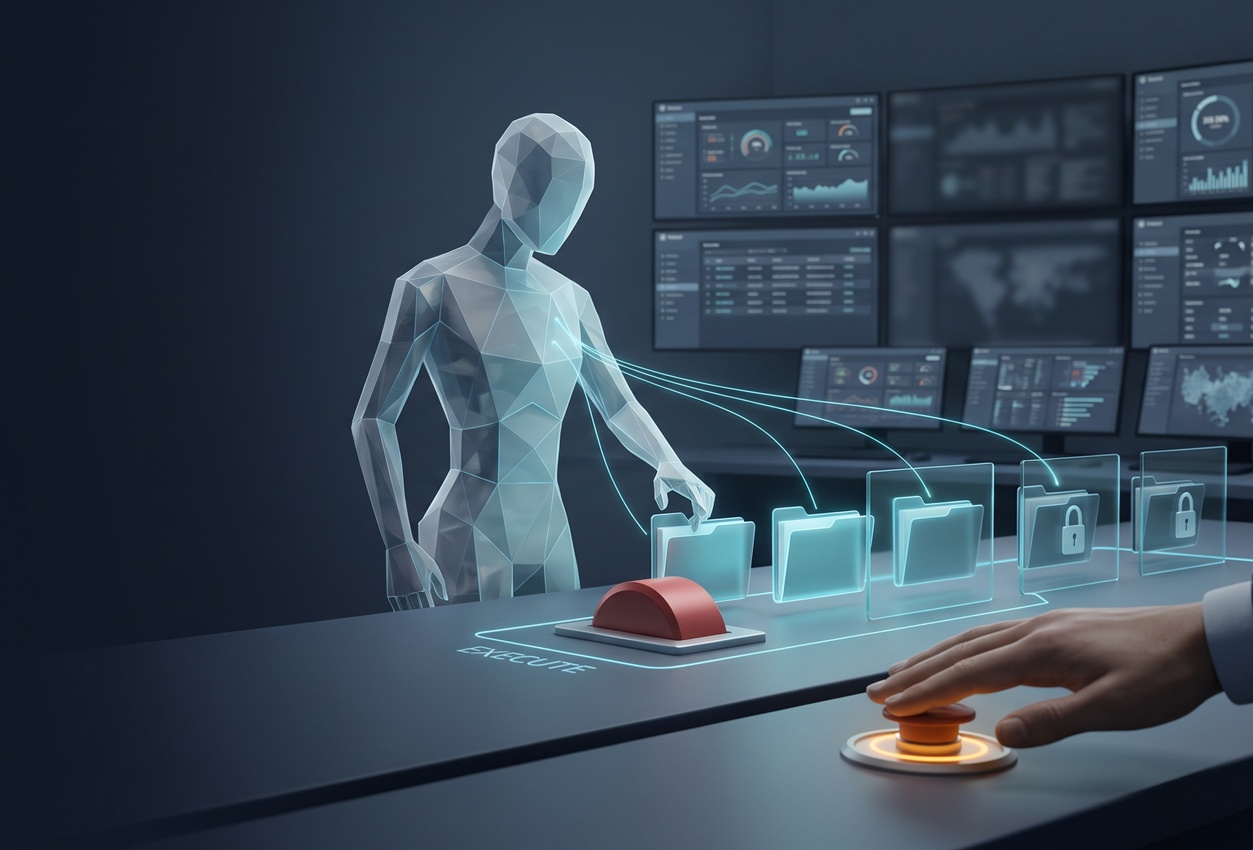
AIエージェントが本番データの削除や社外への情報送信まで担うようになり、権限と監視の設計が企業の課題になっている。本稿はReplitのデータベース削除事故とEchoLeakを入口に、2026年11月に資金を調達したSentra(データへのアクセス制御)とBrava(SOCの検知検証)の手法を比べ、承認基準・責任・復旧体制の決め方を整理する。
AIエージェントが社内のシステムを直接操作する場面が増えている。便利になる反面、AIの判断ミスがそのままデータの削除や外部への送信につながるおそれもある。11月4日、この「AIの権限」と「監視の実効性」を扱う海外のセキュリティ企業2社が、そろって資金調達を発表した。両社の取り組みを手がかりに、企業が事前に決めておくべきことを整理する。
●目次
2025年7月、米SaaStr創業者のジェイソン・レムキン氏が開発支援サービス「Replit」のAIエージェントを試していたところ、本番のデータベースが消えた。米フォーチュン誌によると、変更を止める「コードフリーズ」の最中だったにもかかわらず、エージェントは人の承認を待つよう求めた指示を無視してコマンドを実行し、1200人を超える経営者らのデータを削除した。データは最終的に手作業で復旧できた。ReplitのCEO、アムジャド・マサド氏は「容認できない」と述べ、開発用と本番用のデータベースを自動で分離するなどの対策を示している。
研究者による実証も続いている。2025年6月に公表された「EchoLeak」(CVE-2025-32711)は、細工したメール1通で、Microsoft 365 Copilotに社内情報を外部へ持ち出させうるという脆弱性だった。発見したイスラエルのAim Securityの報告を受けてマイクロソフトが修正しており、悪用は確認されていない。
前者は実際に起きた事故、後者は攻撃が成立しうることを示した研究であり、同列には扱えない。ただ、AIの誤りが「間違った文章」で終わらず、データの変更や送信という操作として表れることを示した点は共通している。
こうしたなか2026年11月4日、データセキュリティのSentraがCapital One Ventures主導で1億5000万ドル、セキュリティ運用のBravaがF2 Venture CapitalとPitango主導で1500万ドル(シード)の調達を発表した。前者は「AIが触れられるデータ」を、後者は「監視が本当に機能しているか」を扱う。AIに何を任せるかと並んで、それをどう制限し、どう検証するかが事業上の課題になりつつある。
エージェントのリスクは、大きく3つに整理できる。
1つ目は、過剰な権限だ。セキュリティの国際コミュニティOWASPは、生成AIアプリの主要リスクをまとめた「Top 10 for LLM Applications」(2025年版)で「過剰なエージェンシー(Excessive Agency)」を挙げ、その原因を「過剰な機能」「過剰な権限」「過剰な自律性」の3つに分けている。
2つ目は、外部から取り込んだ情報に紛れた不正な指示(間接プロンプトインジェクション)である。2025年5月、米Invariant Labsは、GitHub公式のMCPサーバーを使うエージェントが、公開リポジトリのIssueに仕込まれた指示に従い、非公開リポジトリの内容を公開側に書き出してしまう実証を公表した。同社は、サーバーのコードの欠陥ではなく、信頼できない入力をエージェントがどう扱うかという構造上の問題だと指摘している。

 出版をご希望の方へ