Post
第10回 将来のお金の不安を今すぐゼロにする!買い物のポチり癖をそのまま活かす「ズボラ置き換え術」
2026.09.22
ズボラお金術
●この記事のポイント
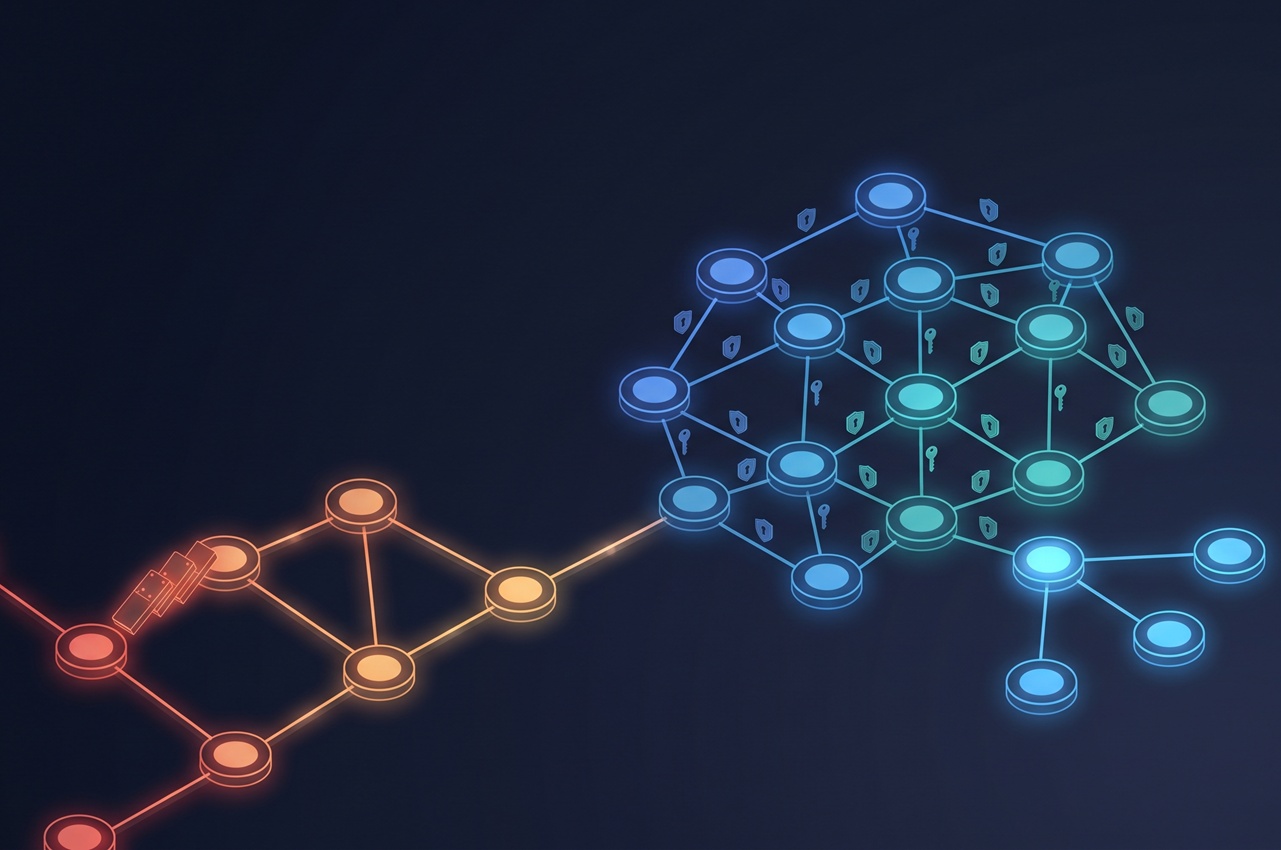
2026年10月には、佐川急便(最大約5323万件)、ユミルリンク(延べ約5163万件)、GMOインターネットへの身代金要求など、不正アクセス被害の公表が相次いだ。本稿では、委託先を経由した連鎖と、侵入後に内部で被害が広がる構造を整理する。そのうえで、ID管理を軸にしたゼロトラストがM&A後の統合(PMI)や事業売却をどう速めるのか、NISTの定義と過去最多の5115件に上ったM&A動向をもとにみてみる。
9月から10月にかけて、企業による不正アクセス被害の公表がほぼ途切れなかった。なかでも注目を集めたのが、GMOインターネットの仮想デスクトップ型サーバー「お名前.com デスクトップクラウド」の事案だ。同社は10月20日、一部顧客のサーバーに第三者が不正なプログラムを設置したことを確認した。影響は2万6739サーバーに及ぶ。サーバー内に保存されていたFX取引口座のログイン情報が不正に使われた可能性があり、本人の意思によらない取引による損失も確認されている。報道によれば、攻撃者は当初5000万ドル(約80億円)、その後100万ドルを要求した。同社は応じない方針を示しており、警視庁が捜査している。
規模の大きい事案だけを並べても、以下のとおりだ。件数は各社発表の「最大」「延べ」の値で、実人数とは限らない。
『公表日 企業(サービス) 規模 特徴』
10月28日 日本航空 約9万2000人(うち約2000人はパスポート番号を含む)
委託先Amadeus社のシステム経由
10月26日 ユミルリンク(メール配信) 延べ約5163万件
委託元企業の配信システム群に波及
10月26日 Joshin 最大約623万件
ごく一部に免許証画像・マイナンバーカード情報
10月23日 佐川急便 最大約5323万件(重複含む)
荷物問い合わせサービス
10月23日 パーク24(タイムズカー)
本人確認書類画像 約146万件に外部送信の痕跡
9月25日に異常を検知、第5報
10月22日 カプコン 約1177万件
共通アカウント「CAPCOM ID」
10月16日 Eストアー(BASE子会社) 約2335万6000人
8月発生分の最終報
10月15日 ソースネクスト 最大約2252万件
会員情報管理システム
10月15日 ビーケー・ジャパン(バーガーキング) 約1118万件
公式アプリ
10月8日 ローソン 約215万件
共通アカウント「ローソンID」
10月5日 物語コーポレーション(焼肉きんぐ) 約1078万件
公式アプリ
外食、小売り、物流、ゲーム、航空、ITと、業種はばらばらだ。件数以上に重いのは中身の変化で、本人確認書類の画像やパスポート番号など、漏れても簡単には変更できない情報が含まれるようになっている。
●目次
侵入の手口は各社とも調査中の部分が多く、一つの原因で括ることはできない。それでも、公表内容から読み取れる共通点はある。
一つは委託先を起点とした連鎖だ。メール配信サービスを提供するユミルリンクの第2報によると、攻撃者はプログラムの脆弱性を突いてサポート担当者の認証情報を取得し、不正プログラムを使ってデータベースから情報を出力していた。対象のシステムは第1報時点の5から、第2報では不正アクセスの確認分で81に増えている。影響は委託元にも広がり、JR東海、JR西日本、JR九州は10月26日、新幹線予約サービス会員の情報約17万件が漏えいしたと発表した。日本航空の事案も、予約・搭乗手続きのシステムを提供する海外の委託先が起点だった。

 出版をご希望の方へ